La red de la mayoría de las oficinas pequeñas es el router que dejó el proveedor de internet, con la contraseña de wifi pegada por detrás. Hace su trabajo: da conexión. Como frontera de seguridad, no es gran cosa.
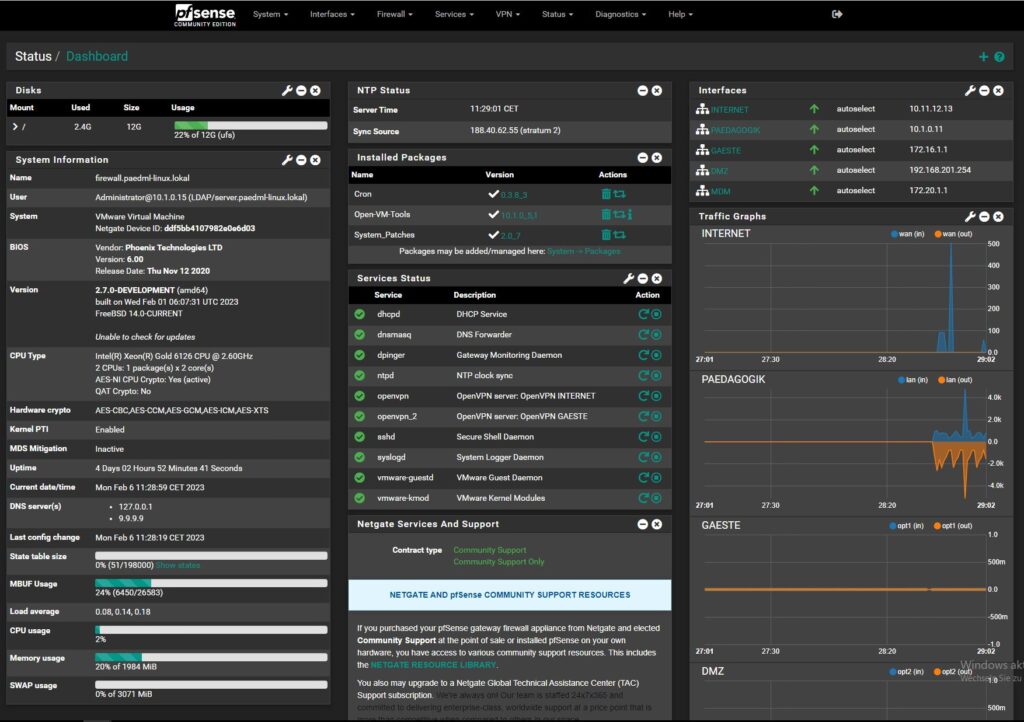
Qué es OPNsense
Un sistema operativo completo de firewall y enrutamiento, libre, que se instala en un equipo pequeño con dos tarjetas de red y se administra por navegador. Deriva del mismo tronco que pfSense y ambos son opciones razonables.
El hardware no tiene que ser caro. Un mini PC con dos puertos ethernet cubre sin esfuerzo una oficina de treinta personas.
Las tres cosas que de verdad aportan
De la larga lista de funciones, estas son las que cambian algo en una pyme:
- Segmentar la red. Que el wifi de visitas no vea los servidores. Que las cámaras y la impresora estén en su propio segmento. Es lo más valioso y lo que casi nunca se hace: en una red plana, cualquier dispositivo comprometido lo ve todo.
- Un punto de entrada único y controlado para el acceso remoto, en lugar de puertos abiertos uno a uno. Va de la mano de montar una VPN.
- Registro de lo que pasa. Cuando haya un incidente, poder mirar qué salió y hacia dónde. Sin registros, un incidente es una conversación de suposiciones.
Lo que se vende mucho y aporta menos
Con el mismo criterio, conviene no esperar milagros de tres cosas:
La inspección del tráfico cifrado. Hoy prácticamente todo va por HTTPS. Inspeccionarlo exige instalar un certificado propio en cada equipo e interceptar las conexiones, lo que rompe cosas, tiene implicaciones legales sobre la privacidad de la plantilla y consume mucho. Para una pyme, rara vez compensa.
La detección de intrusiones genera muchas alertas. Si nadie las va a leer todos los días, es un registro que da falsa tranquilidad. Actívala solo si hay alguien que la mire.
El filtrado de contenidos es más una decisión de política laboral que de seguridad. Si lo activas, dilo abiertamente a la plantilla; hacerlo en silencio es un problema distinto del que intentabas resolver.
Cuándo no merece la pena
Si la empresa trabaja íntegramente en la nube, no hay servidores en la oficina y la gente se conecta desde casa la mitad de la semana, el firewall perimetral protege cada vez menos, porque cada vez pasa menos por él.
En ese caso, el dinero y el tiempo rinden más en segundo factor, cifrado de los portátiles y copias que se restauran. La frontera ya no está en la puerta de la oficina.
El riesgo de montarlo y olvidarlo
Un firewall sin mantenimiento es peor que ninguno, porque da por resuelto un problema que sigue abierto. Necesita actualizaciones periódicas, alguien que sepa entrar y una copia de la configuración guardada fuera del propio equipo.
Si nadie dentro puede asumir eso, o lo lleva un tercero con contrato, o no lo montes. Un equipo de red obsoleto y expuesto a internet es exactamente el escenario que querías evitar.